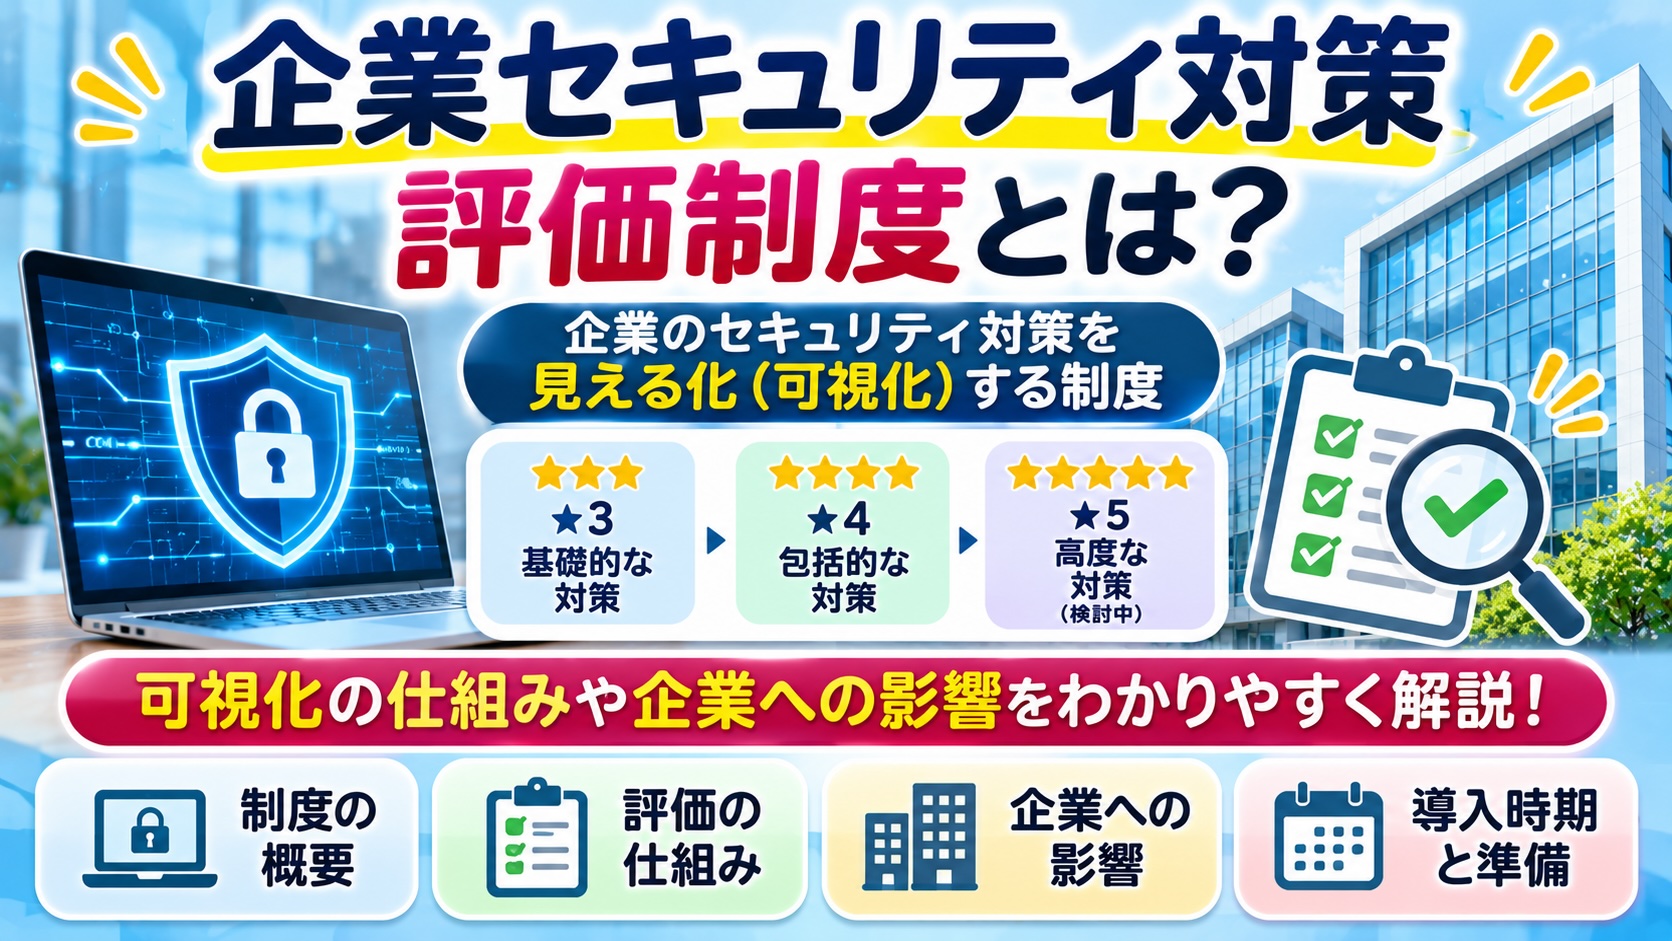
それが、経済産業省が検討を進めている「サプライチェーン強化に向けたセキュリティ対策評価制度」です。
この制度は、企業がどの程度のセキュリティ対策を実施しているかを共通の基準で評価し、取引先などが確認しやすくすることを目的としています。
「企業セキュリティ対策の可視化制度とは何?」「5段階評価になるの?」「中小企業にも影響する?」と気になっている人も多いのではないでしょうか。
この記事では、企業セキュリティ対策の可視化制度について、仕組みや評価基準、企業への影響、導入に向けた準備をわかりやすく解説します。
企業セキュリティ対策の可視化制度とは?
企業セキュリティ対策の可視化制度とは、企業が実施しているサイバーセキュリティ対策を、共通の基準に沿って評価する仕組みです。
正式には「サプライチェーン強化に向けたセキュリティ対策評価制度」と呼ばれ、経済産業省などが制度設計を進めています。
企業のセキュリティ対策は、これまで各社が独自の基準で実施することが多く、外部から対策状況を把握するのが難しいという問題がありました。
例えば、取引先が「セキュリティ対策は万全です」と説明しても、具体的にどの程度の対策を実施しているか判断しにくい場合があります。
そこで、共通の評価基準を設けることで、企業のセキュリティ対策状況を比較・確認しやすくしようというのが、この制度の考え方です。
制度の主な目的
-
企業のセキュリティ対策状況を可視化する
-
サプライチェーン全体の安全性を高める
-
取引先のセキュリティリスクを把握しやすくする
-
中小企業のセキュリティ対策を促進する
-
企業ごとに異なる確認項目や調査負担を減らす
特に重要なのは、大企業だけでなく、その取引先である中小企業も含めたセキュリティ水準の向上です。
企業セキュリティ対策は5段階で評価される?
この制度では、セキュリティ対策の水準を「★(星)」で示します。
ただし、注意したいのは、すべての企業を星1から星5までの5段階で格付けする制度ではないという点です。
2026年11月時点では、主に★3・★4の制度開始が準備されており、★5は引き続き検討されています。
★3・★4・★5の違い
| 評価区分 | 求められるセキュリティ対策 | 評価方法 |
|---|---|---|
| ★3 | 一般的なサイバー攻撃に対応する基礎的な対策 | 専門家確認付き自己評価 |
| ★4 | 事業停止や情報漏えいを防ぐための包括的な対策 | 第三者評価 |
| ★5 | 高度なサイバー攻撃にも対応する対策 | 第三者評価を想定・詳細検討中 |
★3は、多くの企業が基本的に備えるべきセキュリティ対策を想定しています。
★4では、組織的な管理体制やサイバー攻撃の検知、事故発生時の対応など、より幅広い対策が求められます。
★5は、未知の攻撃を含む高度なサイバー攻撃への対応を想定していますが、詳細な評価基準は検討段階です。
企業セキュリティ対策の可視化制度はいつから始まる?
経済産業省が2026年3月27日に公表した制度構築方針では、★3と★4について、2026年度末頃の制度開始を目指すとされています。
制度開始予定
2027年1月~3月頃
★3・★4の申請受付開始を予定
2026年10月28日には、IPAが★3・★4の評価用ガイドや解説書を公開しました。
企業が準備を進めるための情報が、具体的に整いつつあります。
ただし、正式な申請受付日や運用の詳細については、最新の公式発表を確認する必要があります。
企業セキュリティ対策の可視化制度は義務化される?
結論からいうと、SCS評価制度は法律によってすべての企業に取得を義務付ける制度ではありません。
経済産業省は任意の制度であることを明確にしています。
ただし、取引先との関係では注意が必要です。
例えば、大企業が取引先に対して「★3相当のセキュリティ対策を実施してほしい」と求めることが考えられます。
この場合、法律上の義務ではなくても、取引契約上の条件になる可能性があります。
もっとも、評価の取得を契約上どのように扱うかは、取引当事者の合意によるものであり、独占禁止法などにも配慮する必要があります。
制度を取得していないからといって、自動的に取引停止になるわけではありません。
中小企業にはどんな影響がある?
この制度は、大企業だけでなく中小企業にも関係します。
特に、製造業やIT関連企業、物流会社など、ほかの企業と継続的に取引している事業者にとって重要になる可能性があります。
① 取引先からセキュリティ対策を求められる可能性
大企業が取引先のセキュリティ対策を確認する際、SCS評価制度を活用することが想定されています。
そのため、中小企業でも一定の対策が求められる場合があります。
② セキュリティ対策の負担が増える可能性
評価基準を満たすためには、パスワード管理やアクセス制御、システム更新、社内ルールの整備などが必要になる場合があります。
企業によっては、専門家への相談や新たな対策に費用がかかることも考えられます。
③ 取引先からの信頼につながる可能性
一方、評価を取得することで、一定のセキュリティ対策を実施していることを取引先に説明しやすくなります。
また、複数の取引先から異なるチェックシートへの回答を求められていた企業では、確認作業の負担軽減も期待されています。
企業が今から準備しておきたいセキュリティ対策
制度への対応を検討する企業は、まず現在のセキュリティ対策を把握することが重要です。
例えば、次のような項目を確認するとよいでしょう。
-
パスワード管理:推測されにくいパスワードや多要素認証を利用しているか
-
システム更新:OSやソフトウェアの更新を適切に行っているか
-
アクセス管理:必要な従業員だけが重要な情報にアクセスできるか
-
バックアップ:ランサムウェアなどに備えてデータを復旧できるか
-
従業員教育:不審なメールや偽サイトへの対応方法を周知しているか
-
事故発生時の対応:サイバー攻撃を受けた際の連絡体制や対応手順があるか
これらは一般的なセキュリティ対策の例です。実際に★3や★4を取得する際には、IPAが公表している正式な要求事項・評価基準を確認する必要があります。
なお、制度では特定のセキュリティ製品の導入を一律に義務付けているわけではありません。
企業セキュリティ対策の可視化制度に関するよくある質問
Q. 個人事業主も対象になりますか?
業種や事業規模を問わず、幅広い事業者が対象となり得ます。
個人事業主であっても、企業から業務を受託している場合などは、取引先の要請によって制度への対応を検討する可能性があります。
Q. 評価を取得しないと罰則がありますか?
SCS評価制度そのものは任意制度のため、評価を取得しないことだけを理由とした法的な罰則は設けられていません。
ただし、個別の契約条件やほかの法律に基づく義務とは区別して考える必要があります。
Q. 評価を取得すればサイバー攻撃を完全に防げますか?
いいえ。評価を取得しても、すべてのサイバー攻撃を防げるわけではありません。
評価は一定の対策が実施されていることを示すものであり、継続的な点検や改善が重要です。
Q. ISMS認証とは何が違いますか?
ISMSは、情報セキュリティを組織的に管理・改善する仕組みを評価する制度です。
一方、SCS評価制度の★3・★4は、代表的なサイバー攻撃への対策を中心に、共通の基準で実施状況を確認する仕組みです。
経済産業省は、両制度を相互補完的なものと位置付けています。
まとめ:企業セキュリティ対策の可視化制度は取引先の安全性を確認する新しい仕組み
企業セキュリティ対策の可視化制度について解説しました。
重要なポイントは次のとおりです。
-
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
-
企業のセキュリティ対策状況を共通の基準で可視化する
-
★3・★4の制度開始は2026年度末頃を予定
-
★5は高度なセキュリティ対策を想定し、詳細を検討中
-
制度の取得は法律上の一律の義務ではない
-
中小企業も取引先から対応を求められる可能性がある
この制度は、企業の優劣を競うための格付け制度ではありません。
企業が自社に必要なセキュリティ対策を把握し、取引先と安全性を確認し合うための仕組みです。
今後は大企業だけでなく、中小企業にとってもセキュリティ対策の重要性がさらに高まると考えられます。
制度開始に向けて、まずは自社のセキュリティ対策を確認し、必要な改善を進めておくことが大切です。
最新情報や具体的な評価基準は、IPAのSCS評価制度公式サイトおよび経済産業省の制度案内で確認できます。
※2026年11月6日時点の公式公表情報に基づいて作成しています。制度の開始時期や運用方法は変更される可能性があります。