特に、日本では「能動的サイバー防御」の導入に関連して、攻撃を未然に防ぐための無害化措置が話題になっています。
しかし、「サイバー攻撃を無害化するとはどういう意味?」「相手のサーバーを攻撃するの?」「誰がどのような操作をするの?」と疑問に感じる人も多いのではないでしょうか。
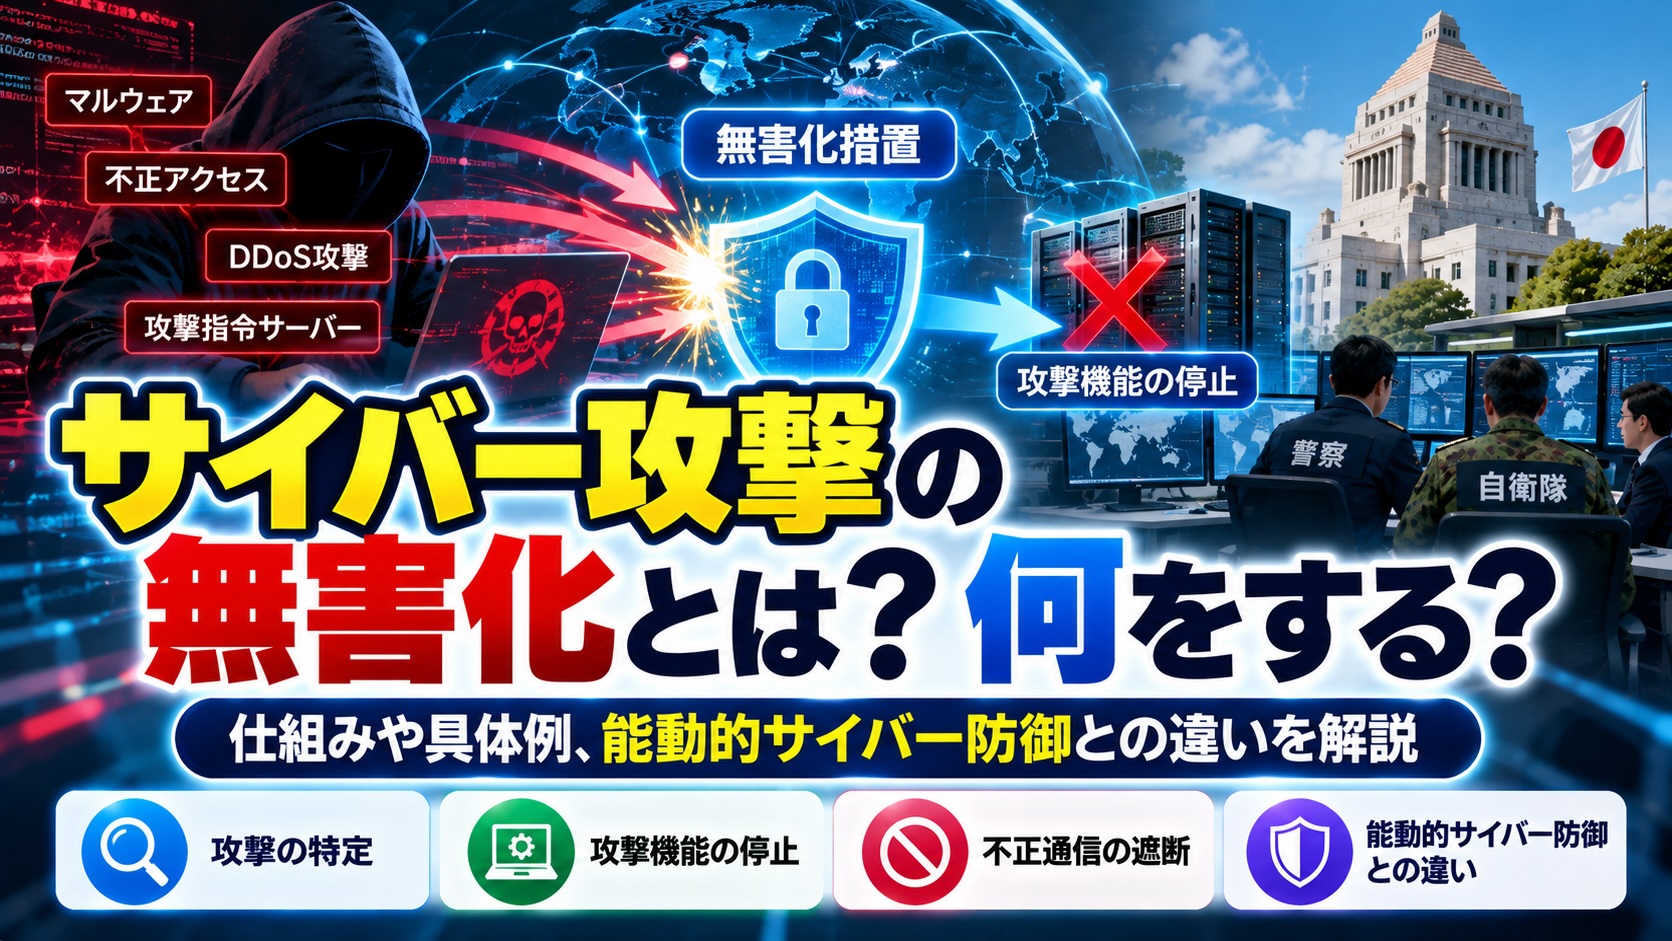
サイバー攻撃の無害化とは、攻撃に使われているサーバーやシステムなどに対して、攻撃を止めたり、被害を防いだりするための措置を講じることです。
ただし、無害化といっても、必ず相手のサーバーを破壊するわけではありません。また、企業が行う通常のサイバーセキュリティ対策と、国が実施する無害化措置では意味や権限が異なります。
この記事では、サイバー攻撃の無害化とは何をすることなのか、具体的な方法や仕組み、能動的サイバー防御との違い、日本で注目されている理由を初心者向けにわかりやすく解説します。
サイバー攻撃の無害化とは?簡単に説明
サイバー攻撃の無害化とは、サイバー攻撃による被害を防ぐために、攻撃に利用されている仕組みや機能を停止・制限するなどして、攻撃の危険性を取り除くことです。
例えば、攻撃者が不正に操作しているサーバーを使って、日本の企業や重要インフラにサイバー攻撃を仕掛けている場合を考えてみましょう。
従来の防御では、攻撃を受ける側が不正な通信を遮断したり、ウイルスを検知したりして被害を防ぐ方法が中心でした。
一方、国による能動的サイバー防御の文脈でいう無害化措置では、一定の法的条件のもとで、攻撃に利用されているシステムに働きかけ、攻撃を止めることが想定されています。
無害化の仕組みをイメージすると
サイバー攻撃と無害化措置のイメージ
攻撃に利用されているサーバー
不正な通信や攻撃指令を送信
無害化措置
法的要件を満たす場合に攻撃機能の停止などを実施
攻撃の危険を低減
重要インフラや企業などへの被害を防止
つまり、攻撃を受けてから守るだけではなく、被害が発生する前に攻撃の仕組みそのものを機能しなくすることが、無害化の基本的な考え方です。
サイバー攻撃の無害化では具体的に何をする?
無害化と聞くと、攻撃者のコンピューターを破壊するようなイメージを持つかもしれません。
しかし、実際に想定される措置はそれだけではありません。
主な例として、次のようなものが考えられます。
| 無害化の方法 | 具体的な内容 |
|---|---|
| 攻撃指令の停止 | 攻撃を指示する機能を停止させる |
| 不正プログラムの無効化 | 攻撃に利用されるプログラムの機能を止める |
| 攻撃用サーバーの機能制限 | 攻撃を継続できない状態にする |
| 不正通信の遮断 | 攻撃に必要な通信経路を遮断する |
| 攻撃基盤の利用停止 | 関係機関と連携して攻撃用インフラを停止させる |
これらは無害化の考え方を理解するための例です。すべてが日本の制度で一律に認められるわけではなく、実際に行える措置は法律上の要件や権限、個別の状況によって異なります。
① 攻撃指令を送るサーバーの機能を止める
サイバー攻撃では、攻撃者が遠隔地のサーバーから不正なプログラムに指令を送ることがあります。
このようなサーバーは「C2サーバー(Command and Control Server)」と呼ばれます。
C2サーバーの機能が停止すれば、攻撃者が感染端末などを操作できなくなる可能性があります。
ただし、攻撃者が別のサーバーへ切り替える場合もあるため、一度の措置で攻撃全体が終わるとは限りません。
② 攻撃に使われるプログラムを無効化する
攻撃に利用されている不正プログラムの機能を停止させることも、無害化の考え方に含まれます。
例えば、外部から攻撃指令を受けて動作するプログラムがあれば、その機能を停止することで被害を抑えられる可能性があります。
ただし、第三者が所有するシステムに対して無断で操作することは、一般の企業や個人に認められた行為ではありません。
③ 攻撃に使われる通信を遮断する
サイバー攻撃では、不正な通信を使って大量のデータを送りつけたり、情報を外部へ送信したりする場合があります。
攻撃に利用される通信を遮断することで、被害を防ぐことができます。
なお、自社ネットワーク内での通信遮断は一般的な防御対策として行われますが、外部のシステムに直接働きかける無害化措置とは区別する必要があります。
④ 攻撃に利用されたインフラを停止させる
攻撃者は、自分が所有するサーバーだけでなく、第三者のコンピューターを乗っ取って攻撃に利用する場合があります。
そのため、攻撃に使われているサーバーが必ずしも攻撃者本人の所有物とは限りません。
こうしたケースでは、サーバーの管理者や関係機関と連携して、不正な機能を停止させる方法も考えられます。
第三者の正当なサービスに被害を与えないことが重要です。
サイバー攻撃の無害化と能動的サイバー防御の違い
サイバー攻撃の無害化を理解するうえで重要なのが「能動的サイバー防御」という考え方です。
能動的サイバー防御とは、重大なサイバー攻撃による被害を防ぐため、攻撃の兆候や攻撃基盤を把握し、被害が発生する前の段階から対処する取り組みです。
日本の制度では、無害化措置はその一部に位置づけられています。
| 比較項目 | 能動的サイバー防御 | 無害化措置 |
|---|---|---|
| 意味 | サイバー攻撃を未然に防ぐための総合的な取り組み | 攻撃の危険性を取り除く具体的な措置 |
| 主な内容 | 官民連携・通信情報の利用・無害化 | 攻撃サーバーへのアクセスや攻撃機能の停止など |
| 目的 | 国家全体のサイバー防御能力の強化 | 個別の重大な攻撃による被害の防止 |
| 関係する主体 | 政府・警察・自衛隊・民間事業者 | 法律で権限を与えられた警察・自衛隊など |
つまり、能動的サイバー防御は大きな仕組みであり、無害化措置はその中で実施される具体的な対処方法です。
日本ではサイバー攻撃の無害化が法律で認められた?
日本では2025年5月16日、「サイバー対処能力強化法」と関連する整備法が成立しました。
この法律は、日本のサイバー安全保障能力を強化するためのものです。
制度の柱は、主に次の3つです。
-
官民連携の強化
-
通信情報の利用
-
攻撃者のサーバーなどへのアクセス・無害化措置
政府は、これらの制度によって重大なサイバー攻撃への対応能力を高めることを目指しています。
2026年10月からアクセス・無害化措置の制度が施行
2026年10月1日には、アクセス・無害化措置に関する規定が施行されました。
防衛省は10月2日の記者会見で、一定の重大なサイバー攻撃に対して、攻撃元サーバーへ能動的にアクセスし、脅威を取り除くことが可能になったと説明しています。
ただし、法律が施行されたからといって、政府があらゆるサーバーに自由に侵入できるわけではありません。
措置の実施には、法律で定められた条件や手続きが必要です。
サイバー攻撃の無害化は誰が行う?
日本の制度では、主に警察と自衛隊が無害化措置を担います。
警察の役割
警察は、重大なサイバー攻撃による危害を防止するため、法律上の要件を満たす場合にアクセス・無害化措置を実施します。
例えば、重要なシステムに対する重大な攻撃が確認された場合などに、攻撃基盤への対処が検討されます。
自衛隊の役割
自衛隊も、一定の条件のもとでアクセス・無害化措置を実施します。
特に、国家安全保障に関わる高度に組織的・計画的な攻撃などへの対応が想定されています。
防衛省は、警察や内閣官房などと連携して措置を実施する方針を示しています。
独立機関による審査も重要
アクセス・無害化措置では、権限の濫用を防ぐための仕組みも設けられています。
原則として、独立機関による事前審査などの手続きが必要です。
また、国外のサーバーに対する措置では、国際法との整合性も重要になります。
サイバー攻撃の無害化はハッキングと何が違う?
無害化措置では、外部のサーバーにアクセスする場合があるため、ハッキングと似ているように感じるかもしれません。
しかし、両者には重要な違いがあります。
| 比較項目 | 国による無害化措置 | 不正なハッキング |
|---|---|---|
| 目的 | 重大なサイバー攻撃の防止 | 情報窃取や妨害などさまざま |
| 法的根拠 | 法律上の権限と要件が必要 | 権限のないアクセスは違法になり得る |
| 実施主体 | 権限を持つ警察・自衛隊など | 攻撃者など |
| 手続き | 法定の審査・監督など | 正当な手続きを欠く場合がある |
| 対象 | 法律上の条件を満たす攻撃基盤 | さまざまなシステム |
重要なのは、技術的な操作が似ていても、目的や権限、手続きによって法的な評価が異なることです。
なお、サイバー攻撃を受けた民間企業が、報復として攻撃者のサーバーに侵入することまで認められたわけではありません。
サイバー攻撃の無害化はなぜ必要なのか?
無害化が注目される理由は、サイバー攻撃による被害が社会全体に広がる可能性があるためです。
① 電力や通信などの重要インフラを守るため
電力会社や通信会社、金融機関などのシステムが攻撃されると、多くの人の生活に影響する可能性があります。
例えば、電力供給に関係するシステムが停止すれば、企業活動や公共サービスにも影響が及ぶおそれがあります。
重大な攻撃を早期に察知し、攻撃基盤を無害化できれば、被害を防げる可能性があります。
② ランサムウェアなどの被害拡大を防ぐため
ランサムウェアとは、データを暗号化したり、情報を盗み出したりして、金銭を要求するサイバー攻撃に使われる不正プログラムです。
攻撃者が利用するサーバーなどを停止できれば、攻撃活動の一部を妨げられる可能性があります。
ただし、すでに暗号化されたデータが自動的に復元されるわけではありません。
③ 攻撃を受ける前に対処するため
従来型の防御では、自分たちのシステムへの侵入を検知してから対応する場面も多くありました。
一方、能動的サイバー防御では、重大な攻撃の兆候を把握し、被害が生じる前に対処することを重視しています。
この点が、無害化措置が注目される大きな理由です。
サイバー攻撃の無害化にはどんな問題点がある?
無害化にはメリットがある一方、慎重な運用が必要です。
① 誤って第三者のサーバーに影響を与えるリスク
攻撃に使われているサーバーが、必ずしも攻撃者の所有物とは限りません。
正当な企業のサーバーが乗っ取られ、攻撃に利用されている場合もあります。
そのため、無害化措置によって無関係のサービスが停止するなどの被害が発生しないようにする必要があります。
② 通信の秘密やプライバシーへの懸念
能動的サイバー防御では、攻撃の兆候を把握するための通信情報の利用も制度の柱となっています。
そのため、通信の秘密や個人のプライバシーをどのように保護するかが重要な論点です。
無害化措置と通信情報の利用は別の制度ですが、いずれも適切な監督や透明性が求められます。
③ 国際法との関係
サイバー攻撃に使われるサーバーは、海外に設置されている場合があります。
そのため、国外のシステムに対する措置では、相手国の主権や国際法との関係を慎重に検討する必要があります。
④ 攻撃の激化を招く可能性
攻撃者のシステムに働きかけることで、相手が別の攻撃手段を使ったり、攻撃を激化させたりする可能性もあります。
そのため、無害化措置は技術的な効果だけでなく、安全保障上の影響も考慮して判断する必要があります。
サイバー攻撃の無害化に関するよくある質問
Q. サイバー攻撃の無害化とは簡単にいうと何ですか?
攻撃に利用されているサーバーやプログラムなどの機能を停止・制限し、サイバー攻撃による被害を防ぐことです。
日本の能動的サイバー防御では、一定の条件のもとで警察や自衛隊が実施する措置を指します。
Q. 無害化では相手のサーバーを破壊するのですか?
必ずしも破壊するわけではありません。
攻撃に使われている機能を停止するなど、危険を取り除くことが目的です。
具体的な方法は状況や法的条件によって異なります。
Q. 日本の警察や自衛隊が海外のサーバーにアクセスできるのですか?
一定の法律上の条件を満たす場合には、国外のサーバーが対象となることも想定されています。
ただし、独立機関による審査や国際法との整合性などが重要になります。
Q. 民間企業もサイバー攻撃の無害化を行えますか?
自社のシステム内で不正プログラムを削除したり、不正通信を遮断したりすることは、通常のセキュリティ対策として行えます。
一方、攻撃者が利用する外部サーバーへ無断で侵入することは、一般の民間企業に認められた権限ではありません。
Q. 無害化すればサイバー攻撃を完全に防げますか?
いいえ。攻撃者が別のサーバーを使ったり、新たな攻撃手法に切り替えたりする可能性があります。
そのため、無害化措置だけでなく、通常のセキュリティ対策や情報共有、被害発生時の復旧体制も重要です。
まとめ:サイバー攻撃の無害化は攻撃を未然に止めるための措置
サイバー攻撃の無害化とは、攻撃に利用されているサーバーやプログラムなどに働きかけ、重大なサイバー攻撃による被害を防ぐための措置です。
日本では2025年にサイバー対処能力強化法と関連する整備法が成立し、2026年10月1日からアクセス・無害化措置に関する規定が施行されました。
重要なポイントは次のとおりです。
-
無害化は攻撃に利用されている機能を停止・制限するなどして危険を取り除くこと
-
日本では警察や自衛隊が法律上の条件に従って実施する
-
無害化措置は能動的サイバー防御の一部に位置づけられる
-
相手のサーバーを必ず破壊するわけではない
-
通信の秘密や第三者への影響、国際法への配慮が必要
サイバー攻撃の無害化は、攻撃を受けてから守るだけでなく、重大な被害が発生する前に攻撃の危険性を取り除くための新たな対処手段です。
今後、日本のサイバー安全保障を考えるうえで、ますます重要なキーワードになるでしょう。