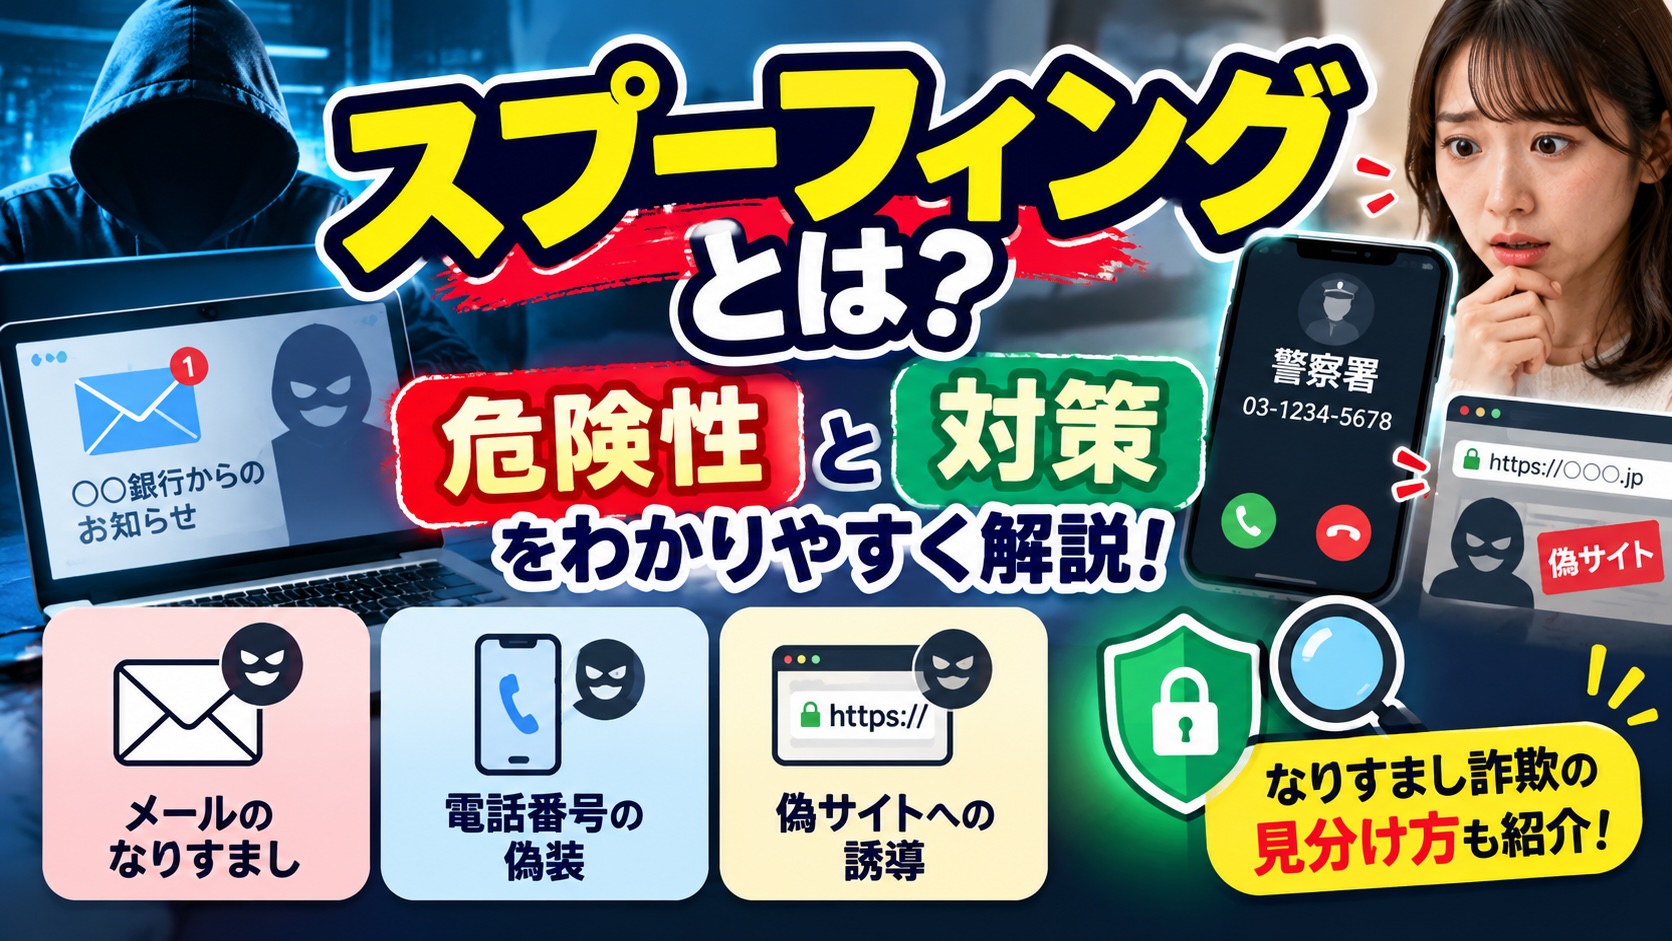
スプーフィングとは、簡単にいうと、相手を信用させるために、送信元や身元などの情報を偽装する行為です。
例えば、銀行から届いたように見えるメールや、実在する企業の電話番号を表示した詐欺電話なども、スプーフィングの手口に含まれます。
特に注意したいのは、見た目だけでは本物と偽物を区別しにくいことです。
この記事では、スプーフィングの意味や種類、危険性、被害に遭わないための対策について、初心者にもわかりやすく解説します。
スプーフィングとは?簡単にいうとなりすましのこと
スプーフィング(Spoofing)とは、メールアドレスや電話番号、IPアドレス、Webサイトなどの情報を偽装し、別の人物や組織、機器になりすますことです。
英語の「spoof」には、だます、偽装するといった意味があります。
例えば、次のようなケースが考えられます。
-
銀行からのメールに見せかけて偽サイトへ誘導する
-
警察署の電話番号を表示させて詐欺電話をかける
-
有名企業の公式サイトに似せた偽サイトを作る
-
ネットワーク上で別の機器になりすます
スプーフィングそのものは、特定のウイルスの名前ではありません。
相手をだますために情報を偽装する、さまざまな技術や手口の総称です。
スプーフィングの種類を比較表でチェック!
スプーフィングには複数の種類があります。
| 種類 | 偽装するもの | 主な危険性 |
|---|---|---|
| メールスプーフィング | メールの送信元 | 偽サイトへの誘導、情報窃取 |
| 電話番号スプーフィング | 発信者番号 | 特殊詐欺、金銭被害 |
| Webサイトスプーフィング | Webサイトの見た目や身元 | ID・パスワードの窃取 |
| IPスプーフィング | IPアドレス | ネットワーク攻撃への悪用 |
| DNSスプーフィング | 名前解決の情報 | 偽サイトへの誘導 |
| ARPスプーフィング | LAN内の通信先情報 | 通信の盗聴・改ざん |
| GPSスプーフィング | 位置情報 | 位置情報の誤認やシステムへの影響 |
一般のスマホ利用者が特に注意したいのは、メール、電話番号、Webサイトを使ったなりすましです。
スプーフィングはなぜ危険?主な被害5つ
スプーフィングが危険なのは、偽装された情報を本物だと信じてしまい、個人情報やお金をだまし取られる可能性があるためです。
① IDやパスワードを盗まれる
銀行や通販サイトなどを装ったメールから偽サイトに誘導され、ログイン情報を入力してしまうケースです。
盗まれた情報が悪用されると、アカウントを乗っ取られたり、不正に買い物をされたりするおそれがあります。
警察庁も、実在する企業などを装って偽サイトに誘導するフィッシング詐欺に注意を呼びかけています。
② 銀行口座からお金を盗まれる
金融機関を装ったメールやSMSで、「不正利用を検知しました」「口座を停止します」といったメッセージが届くことがあります。
慌ててリンクを開き、口座情報や認証コードを入力すると、不正送金などにつながる可能性があります。
③ 警察官を装った詐欺電話にだまされる
電話番号スプーフィングでは、実在する警察署の電話番号を着信画面に表示させる手口があります。
警視庁は、警察署の代表番号などを偽装表示し、警察官を名乗って金銭を要求する詐欺について注意喚起しています。
偽装電話のイメージ
表示された番号だけでは本人確認できない
このような要求は詐欺を疑い、通話を終了しましょう。
④ ウイルスや不正なアプリに感染する
偽装メールに添付されたファイルを開いたり、偽サイトからアプリをインストールしたりすると、マルウェアに感染する場合があります。
感染すると、端末内の情報を盗まれたり、不正な操作をされたりする危険があります。
⑤ 会社の重要情報や資金が狙われる
スプーフィングは個人だけでなく、企業に対する攻撃にも利用されます。
例えば、取引先の担当者や社長を装い、偽の振込先に送金させる「ビジネスメール詐欺」です。
IPA(情報処理推進機構)も、メールのなりすましを利用した攻撃への対策を呼びかけています。
スプーフィングの見分け方!怪しいメールや電話の特徴
スプーフィングは巧妙な手口ですが、注意したい共通点があります。
| 怪しい特徴 | 注意する理由 |
|---|---|
| 「今すぐ対応」と急がせる | 冷静な確認をさせないため |
| パスワードの入力を要求する | 認証情報を盗む可能性 |
| 認証コードを聞き出そうとする | アカウント乗っ取りの危険 |
| 見慣れないURLに誘導する | 偽サイトの可能性 |
| 電話で送金を要求する | 特殊詐欺の可能性 |
| 別のアプリでの連絡を要求する | 詐欺のやり取りに誘導する可能性 |
ただし、これらの特徴がないからといって安全とは限りません。
送信者名や電話番号が本物に見えても、それだけで信用しないことが重要です。
スプーフィングを防ぐ対策7選
① メールやSMSのリンクを安易に開かない
最も重要なのは、突然届いたメールやSMSのリンクを安易に開かないことです。
銀行や通販サイトから重要なお知らせが届いた場合は、メール内のリンクではなく、公式アプリや自分で登録したブックマークから確認しましょう。
② 電話番号が本物でも信用しない
警察署や銀行の電話番号が表示されていても、発信者番号が偽装されている可能性があります。
不審な電話は一度切り、公式サイトなどで確認した番号に自分から電話をかけ直しましょう。
相手が電話口で教えた番号をそのまま使わないことも大切です。
③ パスワードを使い回さない
複数のサービスで同じパスワードを使っていると、一つのサービスで情報が漏れた際、ほかのアカウントまで狙われる可能性があります。
サービスごとに異なる、長く複雑なパスワードを設定しましょう。
④ 多要素認証やパスキーを利用する
多要素認証は、パスワード以外の方法でも本人確認を行う仕組みです。
認証アプリやパスキーなどを利用すると、不正ログインのリスクを減らせます。
ただし、認証コードをだまし取る手口もあるため、コードを他人に教えないことが重要です。
⑤ スマホやパソコンを最新の状態にする
OSやアプリを更新することで、既知の脆弱性を悪用されるリスクを減らせます。
自動更新を有効にし、不要なアプリは整理しておきましょう。
⑥ 迷惑メール・迷惑電話対策を活用する
メールサービスや携帯電話会社が提供する迷惑メールフィルター、迷惑SMSブロック機能などを活用しましょう。
ただし、すべての不審な連絡を防げるわけではありません。
⑦ 家族と詐欺の手口を共有する
スプーフィングは、スマホに詳しい人でもだまされる可能性があります。
特に「警察を名乗る電話」「銀行口座の停止を知らせるSMS」「宅配業者を装った通知」などについて、家族で注意点を共有しておくと安心です。
スプーフィングとフィッシングの違いは?
スプーフィングと混同されやすい言葉が「フィッシング」です。
どちらも詐欺に関係しますが、意味は異なります。
| 比較項目 | スプーフィング | フィッシング |
|---|---|---|
| 意味 | 送信元や身元などを偽装すること | 偽サイトなどを使って情報をだまし取ること |
| 主な目的 | 相手を本物だと信用させる | IDやパスワードなどを盗む |
| 代表的な手口 | メール・電話番号・IPアドレスの偽装 | 偽メールやSMSから偽サイトへ誘導 |
| 関係性 | フィッシングの手段になることがある | スプーフィングを利用することがある |
例えば、銀行のメールアドレスを偽装してメールを送り、偽のログイン画面に誘導する場合、スプーフィングとフィッシングの両方が関係しています。
つまり、スプーフィングは「偽装する手口」、フィッシングは「情報をだまし取る詐欺の手口」と覚えるとわかりやすいでしょう。
スプーフィングの被害に遭ったらどうする?
万が一、不審なメールや電話に対応してしまった場合は、何をしたかによって対処法が異なります。
| 状況 | 主な対処法 |
|---|---|
| メールを受信しただけ | リンクや添付ファイルを開かず削除・報告 |
| リンクを開いただけ | 何も入力せず閉じる。ダウンロードの有無を確認 |
| ID・パスワードを入力した | 公式サイトから速やかに変更 |
| 認証コードを教えた | サービス提供元に連絡し、アカウントを保護 |
| カード情報を入力した | カード会社に連絡し、利用停止などを相談 |
| お金を振り込んだ | 金融機関と警察に直ちに連絡 |
| 不審なアプリを入れた | 通信を切り、公式サポートなどに相談 |
特に、銀行口座やクレジットカードの情報を入力した場合は、早急な対応が重要です。
警察庁は、フィッシング被害に遭った場合、最寄りの警察署やサイバー事案の通報・相談窓口への連絡を案内しています。
企業が実施したいスプーフィング対策
企業の場合は、従業員への注意喚起だけでなく、技術的な対策も必要です。
代表的なのが、次の3つのメール認証技術です。
| 技術 | 主な役割 |
|---|---|
| SPF | 送信元サーバーの正当性を確認 |
| DKIM | 電子署名によってメールの正当性を検証 |
| DMARC | SPF・DKIMの認証結果などに基づき、なりすましメールの扱いを指定 |
これらを適切に設定することで、自社ドメインを悪用したメールのなりすまし対策を強化できます。
ただし、設定しただけですべての詐欺メールを防げるわけではありません。
振込先の変更依頼を別の連絡手段で確認するなど、社内ルールの整備も重要です。
スプーフィングに関するよくある質問
Q. スプーフィングはスマホでも起こる?
はい。スマホでもメールやSMS、電話番号の偽装を使った攻撃に遭う可能性があります。
特に、銀行や宅配業者、警察などを装った連絡には注意が必要です。
Q. スプーフィングのメールを開いただけで危険?
メールを開いただけで、必ず被害に遭うわけではありません。
ただし、添付ファイルを開いたり、不審なリンク先で情報を入力したりすると危険性が高まります。
メールを開いた後でも、不審な操作をせずに閉じれば被害を防げる場合があります。
Q. 本物の電話番号から詐欺電話がかかってくることはある?
はい。発信者番号を偽装する手口では、実在する警察署や企業の番号が着信画面に表示される場合があります。
表示された番号だけで相手を信用しないようにしましょう。
Q. スプーフィングとハッキングは同じ意味?
同じではありません。
スプーフィングは身元や通信情報などを偽装する手口です。
一方、ハッキングはコンピューターやシステムの仕組みを解析・操作する行為を広く指し、不正アクセスなどの攻撃に利用される場合もあります。
Q. スプーフィングを完全に防ぐことはできる?
すべてのスプーフィングを完全に防ぐことは困難です。
ただし、公式アプリからの確認、多要素認証、迷惑メール対策、ソフトウェアの更新などを組み合わせることで、被害のリスクを減らせます。
まとめ:スプーフィングは本物そっくりのなりすましに注意!
スプーフィングとは、メールアドレスや電話番号、IPアドレスなどを偽装して、相手を信用させる手口です。
特に注意したいのは、実在する企業や警察署などの名前や番号が使われるケースです。
被害を防ぐためには、次のポイントを意識しましょう。
-
メールやSMSのリンクを安易に開かない
-
電話番号が本物に見えても信用しすぎない
-
公式アプリや公式サイトから情報を確認する
-
パスワードの使い回しを避ける
-
多要素認証やパスキーを利用する
-
スマホやパソコンを最新の状態にする
-
不審な連絡は家族や警察などに相談する
スプーフィング対策で最も大切なのは、「本物に見えるから安全」と思い込まないことです。
突然届いたメールや電話で個人情報やお金を要求された場合は、慌てずに一度連絡を止め、信頼できる方法で確認しましょう。
参考情報
※この記事は2026年10月時点の公開情報をもとに作成しています。